“Everything in the world is about sex except sex. Sex is about power.”
NSA Accessed Mexican President’s Email (SpOn):
The NSA has been systematically eavesdropping on the Mexican government for years. It hacked into the president’s public email account and gained deep insight into policymaking and the political system. The news is likely to hurt ties between the US and Mexico.

Frankreich bestellt US-Botschafter wegen NSA-Spähaffäre ein (SpOn):
Ziel seien nicht nur Terrorverdächtige, berichtet “Le Monde” unter Berufung auf die Snowden-Dokumente. Es seien auch die Telefondaten von Franzosen abgefangen worden, die offenbar nur wegen ihrer Geschäftstätigkeit oder der Mitarbeit in der Regierung oder bei Behörden für die NSA interessant waren.

In den USA sind fast alle Polizei- und Gerichtsdokumente öffentlich zugänglich und ausserdem gibt es nicht den bei uns üblichen Brauch, dass man die Namen von Beteiligten in Strafverfahren nicht öffentlich macht. Und da immer mehr Arbeitgeber dazu übergehen potentielle Kandidaten zu googeln, haben inzwischen einige Webseiten aus dieser Tatsache ein interessantes Geschäftsmodel gemacht:
Angeblich im Interesse der Öffentlichkeit stellen sie Mugshots, also die aus Film und Fernsehen bekannten Polizeibilder, die bei einer Verhaftung gemacht werden, zusammen mit dem vollen Namen des Beschuldigten ins Netz und verlangen für die Entfernung des Bildes eine Bearbeitungsgebühr zwischen $30 bis hinauf zu $400 und mehr. Da es passieren kann, dass man auch auf mehreren dieser Sites landet, kann die Sache insgesamt ganz schön teuer werden.
Hier der Bericht in der New York Times: Mugged by a Mug Shot Online
Update: In diesem Bericht steht, dass Google diese Webseiten wohl aus dem Index werfen will und einige Kreditkartenfirmen angekündigt haben, keine Zahlungen mehr durchzuführen.
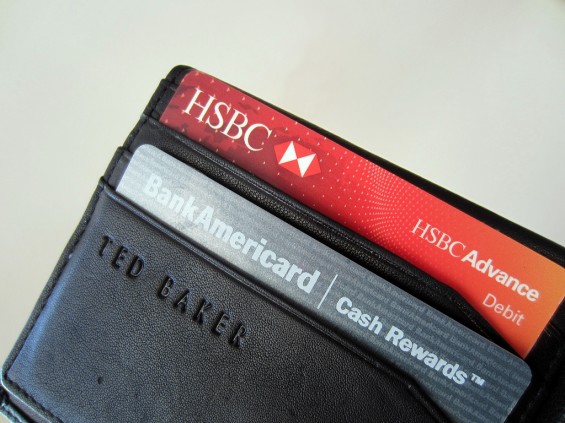
Kreditkarten sind ja nicht wirklich sehr sicher. Bei POS Zahlungen stellen sie zwar gerade auf PIN Nummern um, aber online reichen immer noch die Nummer, das Ablaufdatum und die ominöse Prüfziffer. Der heutige Vorfall von Adobe beweist mal wieder, dass es niemand schafft seine Daten online so abzusichern, dass es völlig ausgeschlossen ist, dass Kundendaten abhanden kommen können. Und mir ist es selbst schon mindestens 3 mal passiert, dass meine Kreditkartendaten irgendwo illegal benutzt wurden. Mastercard hat das allerdings immer rechtzeitig entdeckt und meine Karten automatisch gesperrt.
Bei den Lufthansa Miles & More Karten, die ich nutze, gibt es eine Funktion namens CardControl, die schickt dem Nutzer der Karte nach bestimmten Transaktionen eine eMail oder SMS mit den Daten zu. Das ist eine tolle Idee, aber meiner Meinung nach schlecht umgesetzt:
Zum einen kann man sich nur ab Transaktionen mit mindestens 100 EUR benachrichtigen lassen und zum anderen fehlt ein Rückkanal. Ich bekomme zwar eine eMail, ich habe aber keinerlei Möglichkeit zu reagieren, wenn ich eine Transaktion nicht selbst ausgelöst habe. Nein, ich muss sogar fast 3 Tage warten, bis die Buchung auch in deren Webinterface auftaucht und kann erst dann eine Reklamation starten. Aber auch der Prozess dazu ist nicht wirklich einfach gelöst.
Warum integriert man nicht einfach einen Rückkanal und die eMail oder SMS? “Wenn Sie mit dieser Buchung nicht einverstanden sind antworten Sie bitte auf diese SMS oder klicken auf diesen Link.” Zumal man auch verschiedene Levels machen könnte, also ob man sich beispielsweise sicher ist, dass man diese Transaktion nicht ausgelöst hat oder sie einem nur komisch vorkommt. Die Auszahlung an den Anbieter wird dann möglicherweise komplett blockiert oder eben nur verzögert, bis klar ist, ob man den Kauf durchgeführt hat oder nicht. Ganz nebenbei könnten die Kartenfirmen ihre automatischen Fraud Detection Systeme viel besser trainieren. Ähnlich wie man das bei E-Mail Spam schon ganz lange macht. Sind doch schließlich Data Mining Firmen.
(Bild CC)